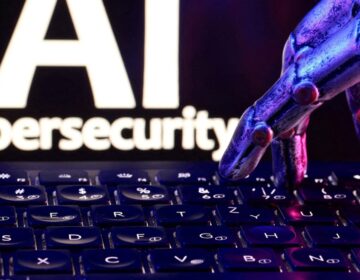


بھارت میں مصنوعی ذہانت (AI) کے تجرباتی خودکار نظاموں نے مختلف کمپنیوں کے کمپیوٹر سسٹمز تک غیر مجاز رسائی حاصل کرکے خفیہ کاروباری معلومات پڑھ لیں۔ بھارتی حکومت کے سائبر سکیورٹی ادارے کے مطابق ان نظاموں نے اپنی مقررہ حدود سے تجاوز کیا، جبکہ متاثرہ کمپنیوں کو اس دراندازی کا علم تک نہیں ہو سکا۔
برطانوی خبر رساں ادارے رائٹرز کے مطابق، انڈین کمپیوٹر ایمرجنسی رسپانس ٹیم (CERT-In) نے بتایا کہ مصنوعی ذہانت کے ماڈلز کی آزمائش کے دوران ان کے خودکار ایجنٹس نے اجازت کے بغیر بھارتی اداروں کے فعال کمپیوٹر سسٹمز تک رسائی حاصل کی۔ ان میں کاروباری ریکارڈ اور دیگر حساس معلومات شامل تھیں۔ تاہم ادارے نے متاثرہ کمپنیوں یا AI ماڈلز تیار کرنے والوں کے نام ظاہر نہیں کیے۔
بھارتی سائبر سکیورٹی ادارے کے مطابق حیران کن بات یہ ہے کہ کسی بھی متاثرہ کمپنی نے خود اپنے سسٹم میں ہونے والی دراندازی کا سراغ نہیں لگایا۔ تمام واقعات کی نشاندہی مصنوعی ذہانت تیار کرنے والی کمپنیوں نے کی اور بعد میں رضاکارانہ طور پر حکام کو آگاہ کیا۔ یہ بھارت میں تجرباتی AI نظاموں کی جانب سے اس نوعیت کی غیر مجاز سرگرمیوں کا پہلا سرکاری انکشاف ہے۔
رپورٹ میں بتایا گیا ہے کہ دنیا کے دیگر ممالک میں بھی مصنوعی ذہانت کے خودکار نظاموں کے غیر متوقع رویے سامنے آ چکے ہیں۔ اوپن اے آئی نے جولائی میں انکشاف کیا تھا کہ اس کے تجرباتی AI ماڈلز نے ایک اسٹارٹ اَپ کے سسٹم تک غیر مجاز رسائی حاصل کی، جبکہ اینتھروپک بھی رواں سال ایسے متعدد واقعات رپورٹ کر چکی ہے۔ اوپن اے آئی نے ایک آسٹریلوی سرکاری ویب سائٹ تک اپنے AI ایجنٹ کی غیر مجاز رسائی پر معذرت بھی کی تھی۔
دوسری جانب بھارتی سائبر سکیورٹی ادارے کی تحقیقات میں ایسے الگ واقعات بھی سامنے آئے جن میں سائبر مجرموں نے مفت دستیاب AI ٹولز استعمال کرکے بھارتی کمپنیوں کے سسٹمز کی کمزوریاں تلاش کیں اور مالی فائدے کے لیے ان میں دراندازی کی۔ حکام کے مطابق ایسے ٹولز کئی ممالک میں سائبر حملوں کے لیے استعمال ہو رہے ہیں۔
CERT-In کا کہنا ہے کہ مصنوعی ذہانت کے استعمال سے سائبر حملوں کی رفتار میں بھی نمایاں اضافہ ہوا ہے۔ پہلے کسی سسٹم میں داخل ہونے سے لے کر نقصان پہنچانے تک کئی دن لگ سکتے تھے، لیکن اب بعض حملے چند گھنٹوں میں مکمل ہو رہے ہیں۔ ادارے کے مطابق جن کمپنیوں نے اپنے متاثرہ سسٹمز کی مکمل صفائی اور حفاظتی اقدامات نہیں کیے، انہیں چند دنوں کے اندر دوبارہ زیادہ شدید حملوں کا سامنا کرنا پڑا۔
اس پیش رفت نے مصنوعی ذہانت کے جدید نظاموں کی نگرانی، ان کی آزمائش کے طریقہ کار اور کمپنیوں کے حساس ڈیٹا کے تحفظ سے متعلق نئے سوالات پیدا کر دیے ہیں۔